تست و تضمین کیفیت (QA) بخشی از ساخت نرم افزار است که مشخص میکند سیستم تحویلی، همان چیزی باشد که سازمان برای آن هزینه کرده، نه نسخهای پر از خطاهای پنهان که ماهها بعد از بهرهبرداری خودشان را نشان میدهند. بسیاری از پروژههای نرمافزاری برای رسیدن به ددلاین، بودجه QA را اولین بخشی میدانند که میشود کوتاه کرد، غافل از اینکه این تصمیم معمولاً هزینه بسیار بیشتری در آینده ایجاد میکند.
تفاوت اصلی بین یک پروژه ساخت نرم افزار موفق و یک پروژه با مشکلات مکرر بعد از تحویل، اغلب نه در کیفیت کدنویسی اولیه، بلکه در میزان دقت تست پیش از استقرار است. خطایی که در مرحله توسعه با هزینه کم قابل شناسایی بود، اگر در محیط تولید کشف شود، میتواند به توقف عملیات کسبوکار و از دست رفتن اعتماد کاربران منجر شود.
در این مقاله بررسی میکنیم چرا QA باید از همان ابتدای ساخت نرم افزار بخشی جدی از برنامه پروژه باشد، چه سطوح مختلفی از تست وجود دارد، و چگونه میتوان میزان کافیبودن تست را پیش از تحویل نهایی ارزیابی کرد.
خواندن این مقاله به شما توصیه میشود اگر هنوز مطمئن نیستید که استفاده از نرم افزار طراحی شده اختصاصی مورد نیاز شما هست یا خیر.
چرا کاهش بودجه QA در ساخت نرم افزار هزینه نهایی را بالا میبرد؟
وقتی تیم پروژه برای جبران تأخیر زمانبندی، فاز تست را کوتاه میکند، نتیجه معمولاً انتقال بار کشف خطا از تیم فنی به کاربران نهایی است. هر باگی که کاربر در محیط واقعی پیدا میکند، نهتنها نیاز به رفع فوری دارد، بلکه اعتماد کاربران به کل سیستم را هم کاهش میدهد و مقاومت در برابر استفاده از ابزار جدید را افزایش میدهد.
از منظر مالی، در ساخت نرم افزار سازمانی، هزینه رفع یک باگ بعد از استقرار در محیط تولید، بهطور میانگین چندین برابر هزینه شناسایی همان باگ در مرحله توسعه است. این موضوع مستقیماً روی بدهی فنی پروژه اثر میگذارد؛ رفع عجولانه باگهای تولید معمولاً با راهحلهای موقت انجام میشود که خودشان منبع مشکلات بعدی خواهند بود.
- کاهش ریسک انتقال کشف خطا از تیم فنی به کاربران نهایی
- جلوگیری از افزایش بدهی فنی ناشی از رفع عجولانه باگ در تولید
- حفظ اعتماد کاربران به سیستم از همان روزهای اول استقرار
- کاهش هزینه کلی رفع خطا نسبت به کشف دیرهنگام آن
چه سطوحی از تست باید در ساخت نرم افزار سازمانی لحاظ شود؟
سطح اول، تست واحد (Unit Test) است که عملکرد صحیح کوچکترین اجزای کد را بهصورت مجزا بررسی میکند. این سطح از تست، سریعترین و ارزانترین راه برای شناسایی خطاهای منطقی است و معمولاً باید همزمان با نوشتن کد انجام شود، نه بهعنوان یک مرحله جداگانه در پایان پروژه.
سطح دوم در ساخت نرم افزار، تست یکپارچگی (Integration Test) است که بررسی میکند بخشهای مختلف سیستم، بهخصوص هنگام اتصال به سیستمهای legacy یا سرویسهای خارجی، بهدرستی با هم کار میکنند. بسیاری از مشکلات جدی در پروژههای سازمانی، نه در منطق داخلی یک ماژول، بلکه دقیقاً در نقطه اتصال چند سیستم به هم رخ میدهند.
- اجرای تست واحد همزمان با نوشتن کد برای شناسایی سریع خطا
- بررسی دقیق نقاط اتصال سیستم جدید با سیستمهای legacy
- تست یکپارچگی سرویسهای خارجی پیش از اتکای کامل به آنها
- مستندسازی سناریوهای تست برای استفاده در نسخههای آینده
تست امنیتی و انطباق قانونی؛ بخش نادیدهگرفتهشده QA
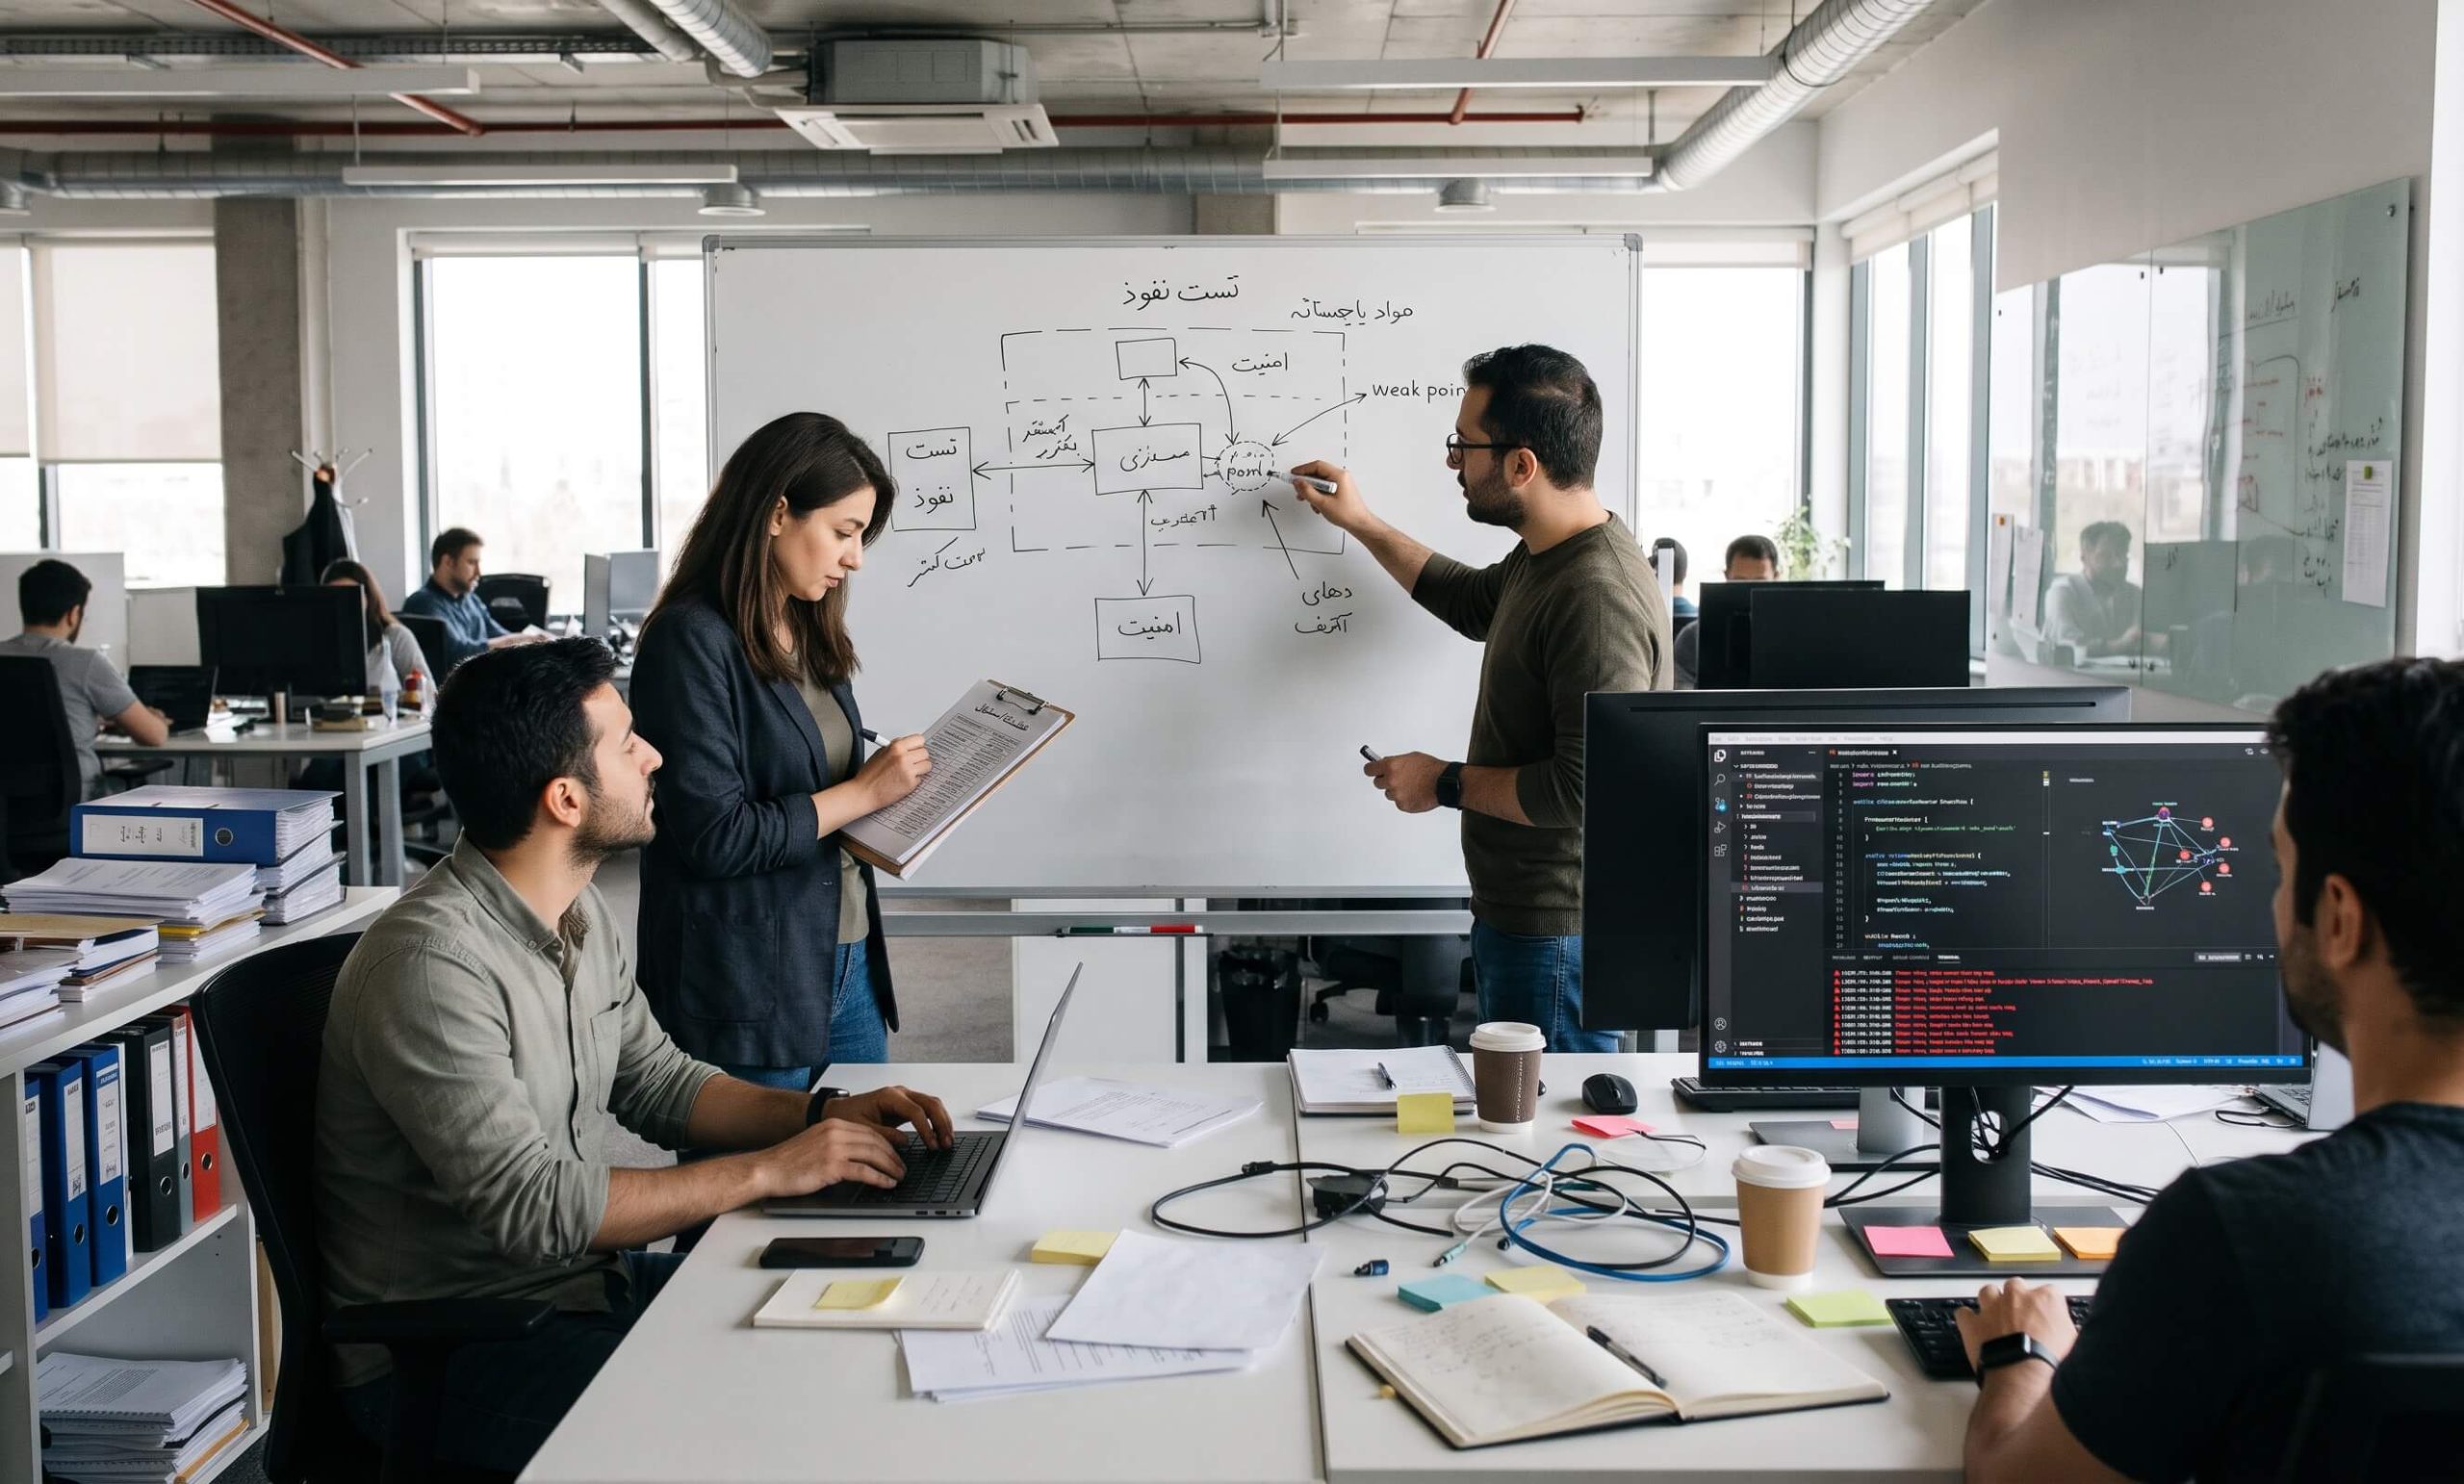
بسیاری از تیمهای QA در ساخت نرم افزار تمرکز اصلی را روی عملکرد صحیح ویژگیها میگذارند و تست امنیتی را به مرحلهای جداگانه و اغلب حذفشده موکول میکنند. ساخت نرم افزار برای حوزههایی با داده حساس، باید از همان ابتدا شامل تست نفوذ (Penetration Test) و بررسی دسترسیهای نامجاز باشد، نه صرفاً بررسی اینکه آیا ویژگیها طبق انتظار کار میکنند یا نه.
از سوی دیگر، در صنایعی که الزامات قانونی مشخصی برای حفاظت از داده دارند، QA باید شامل بررسی مستند انطباق با آن الزامات هم باشد. نبود این مستندات در زمان یک ممیزی رسمی، میتواند هزینهها و تأخیرهای قابلتوجهی برای سازمان ایجاد کند، حتی اگر سیستم از نظر فنی کاملاً درست کار کند.
- اجرای تست نفوذ برای شناسایی نقاط ضعف امنیتی پیش از استقرار
- بررسی دسترسیهای نامجاز در کنار تست عملکرد عادی ویژگیها
- مستندسازی انطباق با الزامات قانونی صنعت برای آمادگی ممیزی
- برنامهریزی تست امنیتی از ابتدای پروژه، نه فقط پیش از تحویل

چگونه کافیبودن QA را به مدیری ارشد اثبات کنیم؟
یکی از چالشهای رایج در ساخت نرم افزار، توضیح ارزش سرمایهگذاری در تست به مدیریتی است که فقط ویژگیهای نهایی قابلمشاهده را میبیند، نه کار پشتصحنه QA. بهترین رویکرد، گزارشدهی بر اساس شاخصهای قابلاندازهگیری مثل درصد پوشش تست (Test Coverage)، تعداد باگهای شناساییشده پیش از استقرار در مقابل بعد از آن، و زمان متوسط رفع هر خطاست.
روش دوم، مقایسه هزینه واقعی رفع باگ در محیط تولید با هزینه فرضی شناسایی همان باگ در مرحله تست است. وقتی این مقایسه با اعداد مشخص ارائه شود، اثبات بازگشت سرمایه بودجه QA برای هیئتمدیره بسیار سادهتر از استدلالهای کیفی و فنی خواهد بود.
- گزارشدهی بر اساس درصد پوشش تست و تعداد باگهای شناساییشده
- مقایسه شفاف هزینه رفع باگ در تولید با هزینه شناسایی در تست
- تعریف شاخص زمان متوسط رفع خطا برای پایش مستمر کیفیت
- تسهیل اثبات بازگشت سرمایه بودجه QA برای مدیریت ارشد
جمعبندی و دیدگاه نهایی
ساخت نرم افزار بدون یک برنامه QA جدی، در واقع ریسک کشف خطا را از مرحله توسعه ارزان به مرحله استفاده واقعی و پرهزینه منتقل میکند. سرمایهگذاری روی تست در تمام سطوح، یکی از مطمئنترین راهها برای کاهش هزینههای پنهان بعد از تحویل پروژه است.
اگر میخواهید بدانید سطح فعلی تست و کیفیت کد پروژه نرمافزاری شما تا چه حد کافی است، میتوانید از طریق درخواست مشاوره تخصصی IT توسط تیم بیراد اقدام کنید. برای آشنایی با مراحل کلیتر ساخت نرم افزار هم این راهنمای کامل را بخوانید.
سوالات متداول
آیا تست نرمافزار هزینه و زمان پروژه را افزایش میدهد؟
در کوتاهمدت بله، اما این هزینه معمولاً با کاهش چشمگیر باگهای بعد از استقرار و کاهش هزینه پشتیبانی، در میانمدت بهطور کامل جبران میشود.
چه زمانی باید برنامهریزی QA را شروع کنیم؟
بهتر است برنامه تست همزمان با طراحی اولیه معماری تدوین شود، نه بعد از تکمیل توسعه؛ این کار امکان تست مستمر در طول پروژه را فراهم میکند، نه فقط در پایان کار.
آیا پروژههای کوچک هم به تست رسمی نیاز دارند؟
بله، حتی ابزارهای داخلی کوچک اگر در فرآیندهای حساس کسبوکار استفاده شوند، یک باگ ساده میتواند اختلال قابلتوجهی در عملیات روزانه ایجاد کند.
تفاوت تست دستی و تست خودکار در QA چیست؟
تست خودکار برای سناریوهای تکراری سریعتر و مقرونبهصرفهتر است، در حالیکه تست دستی برای ارزیابی تجربه کاربری و سناریوهای پیچیده همچنان جایگاه خودش را دارد؛ ترکیب هر دو معمولاً بهترین نتیجه را میدهد.